Что меняется для бизнеса. Развернуть согласованные модели и агенты в контролируемой инфраструктуре компании, связать их с разрешёнными источниками и учитывать стоимость эксплуатации.
Как оценить эффект. Объём задач, выполняемых внутри установленного контура, скорость обработки и фактическая стоимость эксплуатации.
Из практики: корпоративная AI-платформа на сервере компании
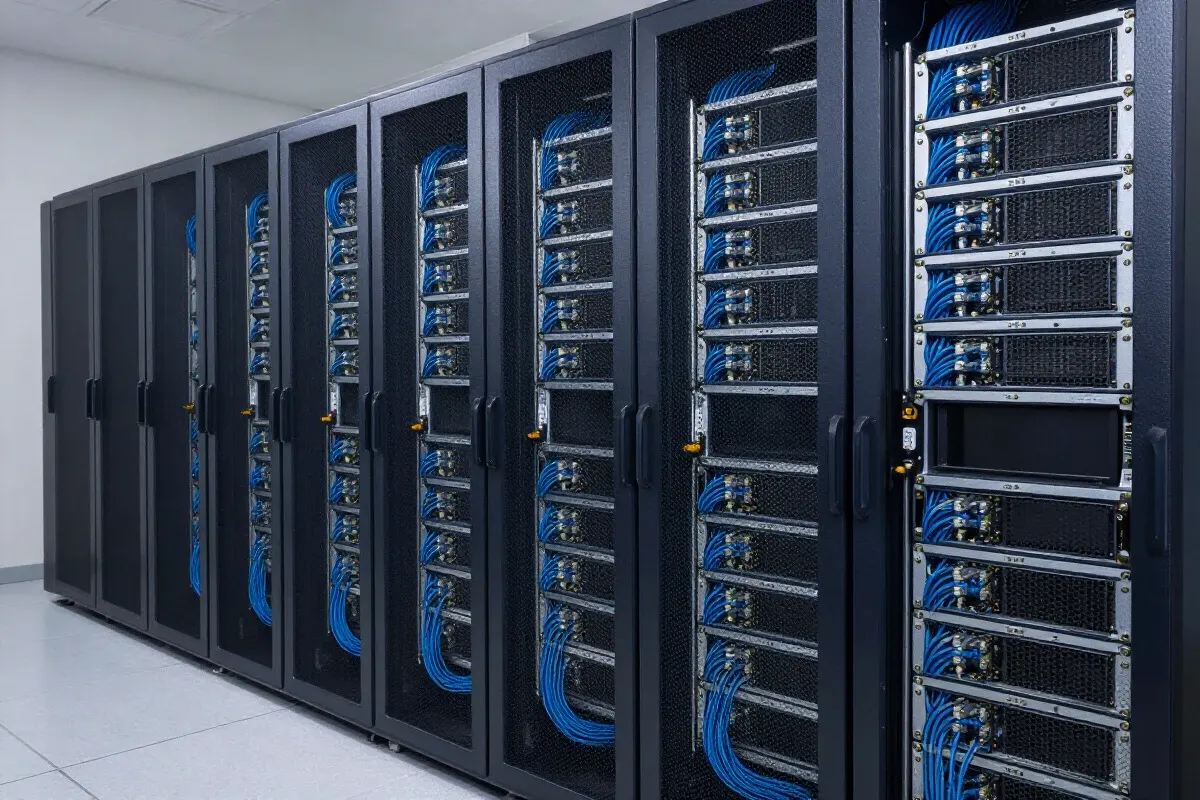
On-prem AI — не универсальный ответ на вопросы безопасности. Это вариант размещения, который нужно сопоставить с чувствительностью данных, требованиями к сети, эксплуатационными ресурсами и моделью угроз.
Что именно нужно защитить
Определите, какие данные читает агент, какие операции выполняет и какие последствия имеет утечка или ошибка. Разные части контура могут иметь разные требования: модель, инструменты, документы, журналы и резервные копии.
Локальное размещение уменьшает отдельные внешние зависимости, но не отменяет разграничение прав, обновления, мониторинг и защиту от ошибочных действий внутри сети.
Критерии выбора
Сравнивайте варианты по требованиям к хранению данных, сетевой связности, задержке, доступности моделей и инструментов, стоимости владения, компетенциям команды и процедурам обновления. Зафиксируйте, какие ограничения являются обязательными, а какие — предпочтительными.
Пример: агент может работать с закрытыми документами внутри защищённого контура, но для внешней операции всё равно потребуются отдельное согласование и контролируемый шлюз.
Эксплуатация важнее ярлыка
Без журналов, контроля конфигурации, резервного копирования и плана восстановления локальная система не становится надёжной автоматически. Нужно регулярно проверять доступы, версии компонентов и поведение инструментов после изменений.
Архитектура on-prem должна быть частью общего governance-контура, а не изолированным способом спрятать модель от внешней сети.
Следующий шаг
Регламенты AI-агентов: как дать полномочия и сохранить контроль